شركة Apple تحذر مستخدمي iPhone في 110 دولٍ من هجمات تجسس إلكتروني مأجورة
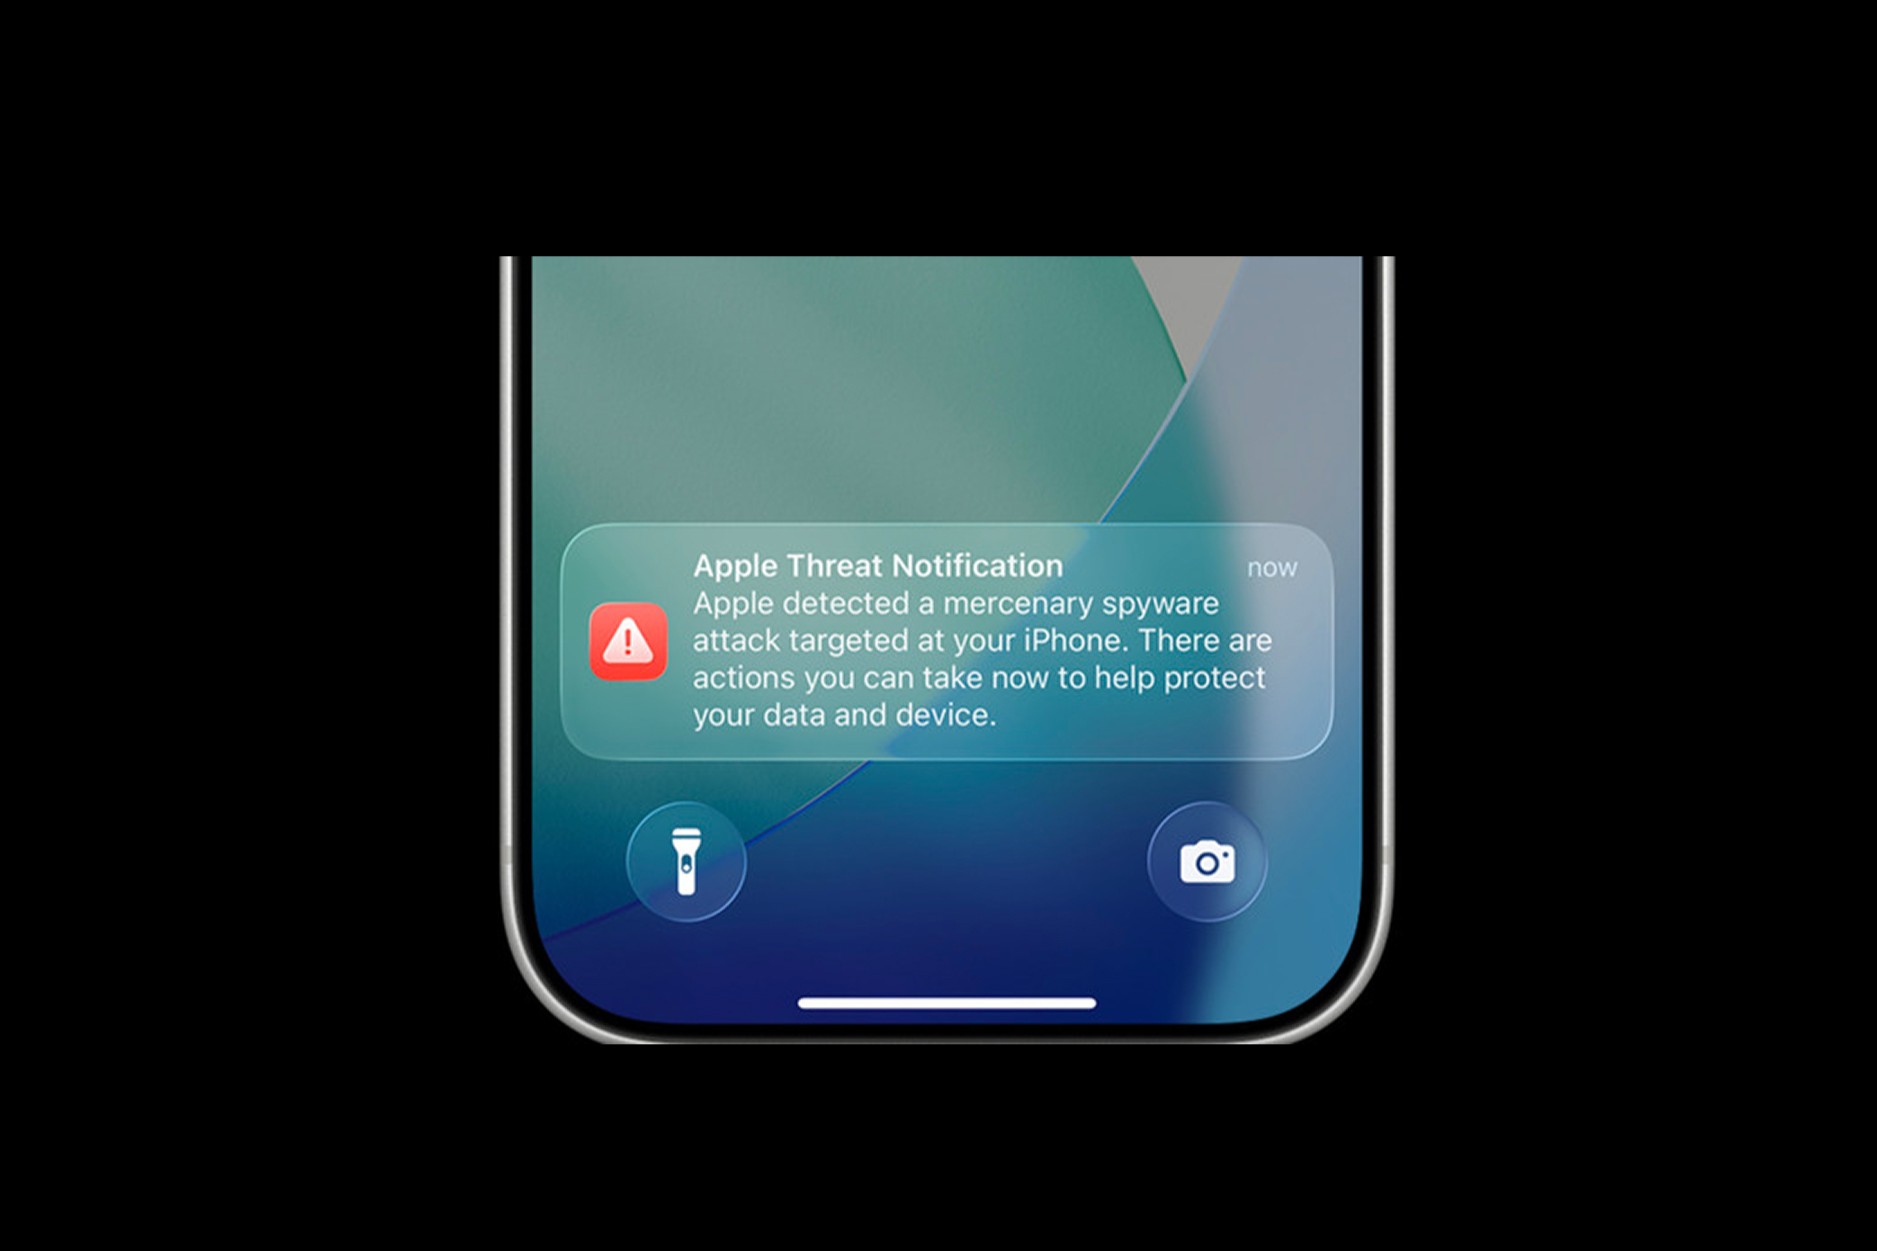
أصدرت شركة Apple إشعارات أمنية عاجلة وفائقة الأولوية لمجموعة محددة من مستخدمي هواتف iPhone في 110 دولٍ حول العالم، محذرة إياهم من احتمالية استهداف أجهزتهم ببرمجيات تجسس إلكتروني مأجورة تقف خلفها جهات ترعاها دول. وحثت الشركة المستخدمين المعنيين على اتخاذ تدابير حماية مشددة، دون الإفصاح عن التفاصيل التقنية الخاصة بالجهات المنفذة.
كان باحث التهديدات السيبرانية كوستين رايو أول من رصد هذه الهجمات في 30 أكتوبر، موضحاً أنها مرتبطة بحملات اختراق حديثة ومنفصلة عن موجة التنبيهات التي أصدرتها الشركة في أغسطس الماضي. وأظهرت تقارير الرصد الجنائي أن قائمة المستهدفين ضمت نخبة من الصحفيين الاستقصائيين، وصناع الأفلام الوثائقية، ومسؤولين سياسيين، وناشطين في المجتمع المدني.
بخلاف هجمات التصيد الاحتيالي العامة أو البرمجيات الخبيثة العشوائية، تتسم برمجيات التجسس المأجورة بكونها حملات موجهة بدقة شديدة تنفذها شركات مراقبة تجارية لصالح حكومات بميزانيات تقدر بملايين الدولارات. وتعتمد هذه الهجمات على ثغرات صفر نقرة (Zero-Click)، التي تتيح اختراق النظام التشغيلي دون حاجة الضحية للنقر على أي رابط أو تنزيل ملفات مشبوهة. وبمجرد نجاح الاختراق، يحصل المهاجمون على وصول شامل لبيانات الهاتف يشمل الرسائل المشفرة، وسجلات الاتصال، وقوائم الأسماء، وبيانات الموقع الجغرافي اللحظية، فضلاً عن التحكم في الكاميرا والميكروفون.
أوضحت Apple في إرشاداتها الأمنية أن الكلفة المالية العالية والتعقيد التقني البالغ لمثل هذه العمليات يجعلان استخدامها مقصوراً على أجهزة وجهات مدعومة بموارد سيادية ضخمة. كما أشارت إلى أن العمر الافتراضي لهذه الهجمات الموجهة يكون قصيراً للغاية، مما يصعّب رصدها والتصدي لها مسبقاً عبر برمجيات الحماية التقليدية.
ترسل Apple تحذيراتها عبر مسارات موثوقة متعددة تظهر مباشرة على شاشة قفل جهاز الضحية وفي قائمة الإعدادات، فضلاً عن إرسال إشعارات رسمية إلى الحساب الأمني المرتبط بـ Apple Account. وأكدت الشركة التزامها بحجب التفاصيل التقنية الخاصة بطرق الرصد والمصادر الجنائية، لمنع الجهات المطورة لبرمجيات التجسس من تعديل أساليبها للالتفاف على آليات الكشف والحماية.